
はじめに
大手メーカーを含め情報漏洩に関するニューズが後を絶たない状況が続いておりますが、当サイトでも不審メールを受信しました。
先日、ワイヤレス リモート ACスイッチ 製品に関するページを公開しました。公開して間もなくわずか約1週間程度で、製品関する内容を記載した不審メールを数通受信しました。
本記事では、受信したメールをどのようにして不審メールと見分けたのか(確認したのか)、その方法について一例をご紹介します。少しでも皆様の手助けになれば幸いです。
不審メール
以下のような内容が記載されたHTML形式のメールを受信しました。
ワイヤレス リモート ACスイッチ 製品は販売を開始した直後で、1台も出荷していませんでした。
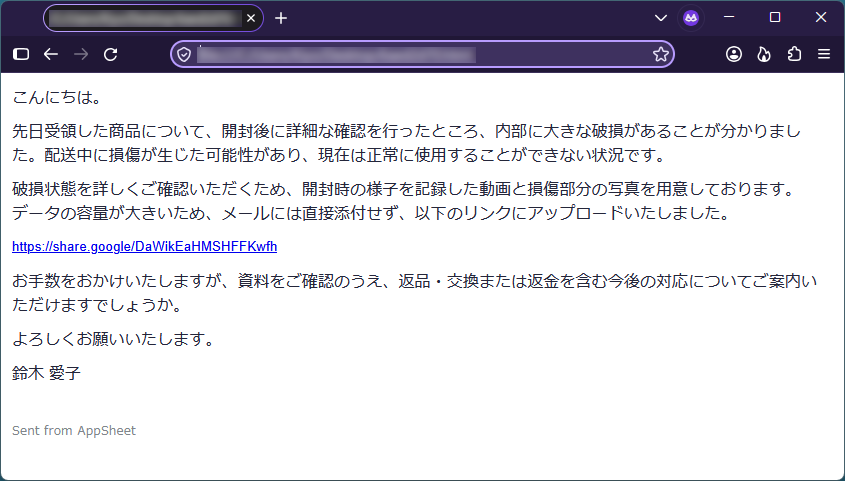
記載されている文章を読む限り、リンクをクリックすると、「写真画像ファイルが表示される」と思われる方が多いと思います。しかし、上記のリンク先は、「画像ファイルではなく別サイトへのリンク」が記載された「HTMLファイル」になっていました。
メールクライアントソフトやブラウザを使用してリンクをクリックすると危険なため、リンク先からファイルを取得するツールを使用して、ファイルをダウンロードしました。
このリンク先にアクセスした時に取得したHTMLファイルには、以下の内容が記載されていました。
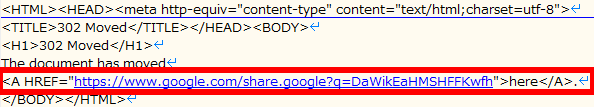
「302 Move」を記載されているため、「HTML形式に対応しているメールクライアントやブラウザは、自動的に記載されている移動(変更)になったリンク先にアクセス」することになります。
上記と同様に、記載されている移動先リンクからツールを使用してHTMLファイルを取得しました。
以下のとおり、さらに別の移動先リンクが記載されていました。

上記と同様に、記載されている移動先リンクからツールを使用してHTMLファイルを取得しました。

ここに記載されているJava Script スクリプトが実行されると、3種類のコードが暗号化された状態で、クッキー情報として、「記載されているリンク先(不審者が準備したサーバ上)に保存」されることになります。
あとがき
ここで記載した内容は一例ではありますが、このようにして端末PCに保存されているデータを不正に取得することが可能です。このため、安易にメールに記載されたリンクをクリックすることは、避けた方がよいと思います。
以下に、考慮した方がよいと思われる事項について記載します。
その他
ここでは、以下のツールを使用してHTML形式のメールに記載されているリンクを調べています。
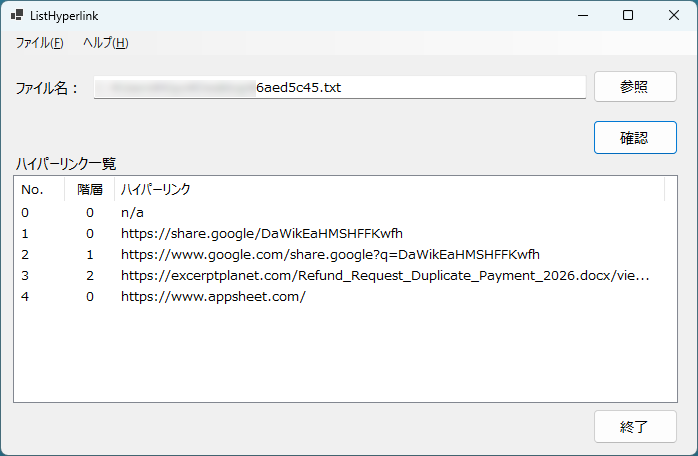
- 使用しているメールクライアントソフトで、不審メールと思われるHTML形式メールをテキスト形式で保存します。
(※保存したファイルを誤ってダブルクリックなどすると関連づけされているアプリケーションが起動し危険なため、拡張子を「.txt」として保存します。) - ツールに保存したファイルを設定します。
- 「確認」ボタンをクリックします。
- ツールの下部に、指定したHTMLファイル内の「A タグ(Ankorタグ)」のHREF属性に記載されているURLの一覧が表示されます。
表示されるURLは、指定したHTMLファイル内のリンクURLだけでなく、HTMLファイル内に記載されているリンクからHTMLファイルを取得し、取得したHTMLファイル内に記載されているリンクURLも表示されます。(※A タグが見つからなくなるまで、順に掘っていきます。) - URL一覧に表示されているURLをクリックすると、そのURLから取得したHTMLファイルが表示されます。
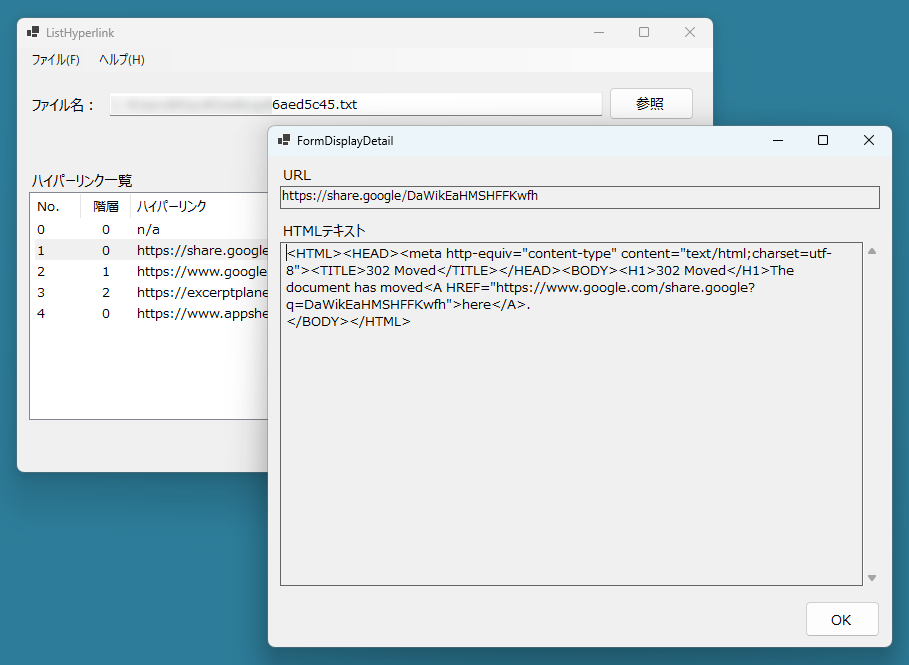
本ツールにご興味にある方は、当サイトの「問い合わせ」フォームより、お気軽にご相談ください。
以上
